Power Apps y Power Automate permiten que las empresas digitalicen procesos con rapidez. Un área puede crear una aplicación para inspecciones, otra automatizar aprobaciones y un equipo comercial conectar formularios con sus sistemas. Esa velocidad es una ventaja, pero también puede producir un nuevo tipo de desorden: soluciones sin propietario, conexiones personales, datos sensibles enviados por conectores inadecuados y cambios que llegan a producción sin pruebas.
El gobierno de Power Platform es el conjunto de decisiones, roles y controles que permite innovar sin perder seguridad, continuidad ni trazabilidad. Su objetivo no es impedir que las áreas creen soluciones. Es ofrecerles un marco claro para saber qué pueden construir, dónde deben hacerlo, quién responde por cada recurso y cómo se mantiene una solución cuando se vuelve crítica.
¿Por qué una estrategia low-code necesita gobierno?
Una aplicación sencilla puede convertirse rápidamente en parte de la operación. Si registra visitas, aprueba compras o controla novedades de personal, una falla deja de ser un inconveniente técnico y se convierte en un riesgo de negocio.
Los problemas suelen aparecer cuando el crecimiento fue espontáneo:
- Nadie conoce todas las aplicaciones y flujos existentes.
- Un proceso depende de la cuenta de una persona que salió de la empresa.
- Se mezclan desarrollo, pruebas y producción en el mismo entorno.
- Un conector permite mover información a un servicio no aprobado.
- Varias áreas construyen soluciones diferentes para el mismo problema.
- No existe documentación, respaldo ni procedimiento de soporte.
El gobierno permite anticipar estas situaciones y priorizar controles según el nivel de impacto.
Los siete pilares del gobierno de Power Platform
1. Inventario y visibilidad
No se puede gobernar lo que no se conoce. El primer paso es identificar aplicaciones, flujos, agentes, conexiones, entornos, propietarios y nivel de uso.
El inventario debe responder, como mínimo:
- ¿Qué soluciones están activas?
- ¿Quién es el propietario técnico y quién es el responsable del proceso?
- ¿Qué fuentes de datos y conectores utiliza cada una?
- ¿Cuántas personas dependen de la solución?
- ¿Cuándo fue modificada o ejecutada por última vez?
- ¿Qué ocurriría si dejara de funcionar?
Power Platform admin center ofrece capacidades nativas de inventario, uso, monitoreo y acciones administrativas. Microsoft informó en 2026 que el CoE Starter Kit ya no recibe mantenimiento activo y que varias de sus capacidades centrales están disponibles en el centro de administración. Las organizaciones que ya utilizan el kit pueden conservarlo, pero para una estrategia nueva conviene evaluar primero las herramientas nativas actuales.
2. Estrategia de entornos
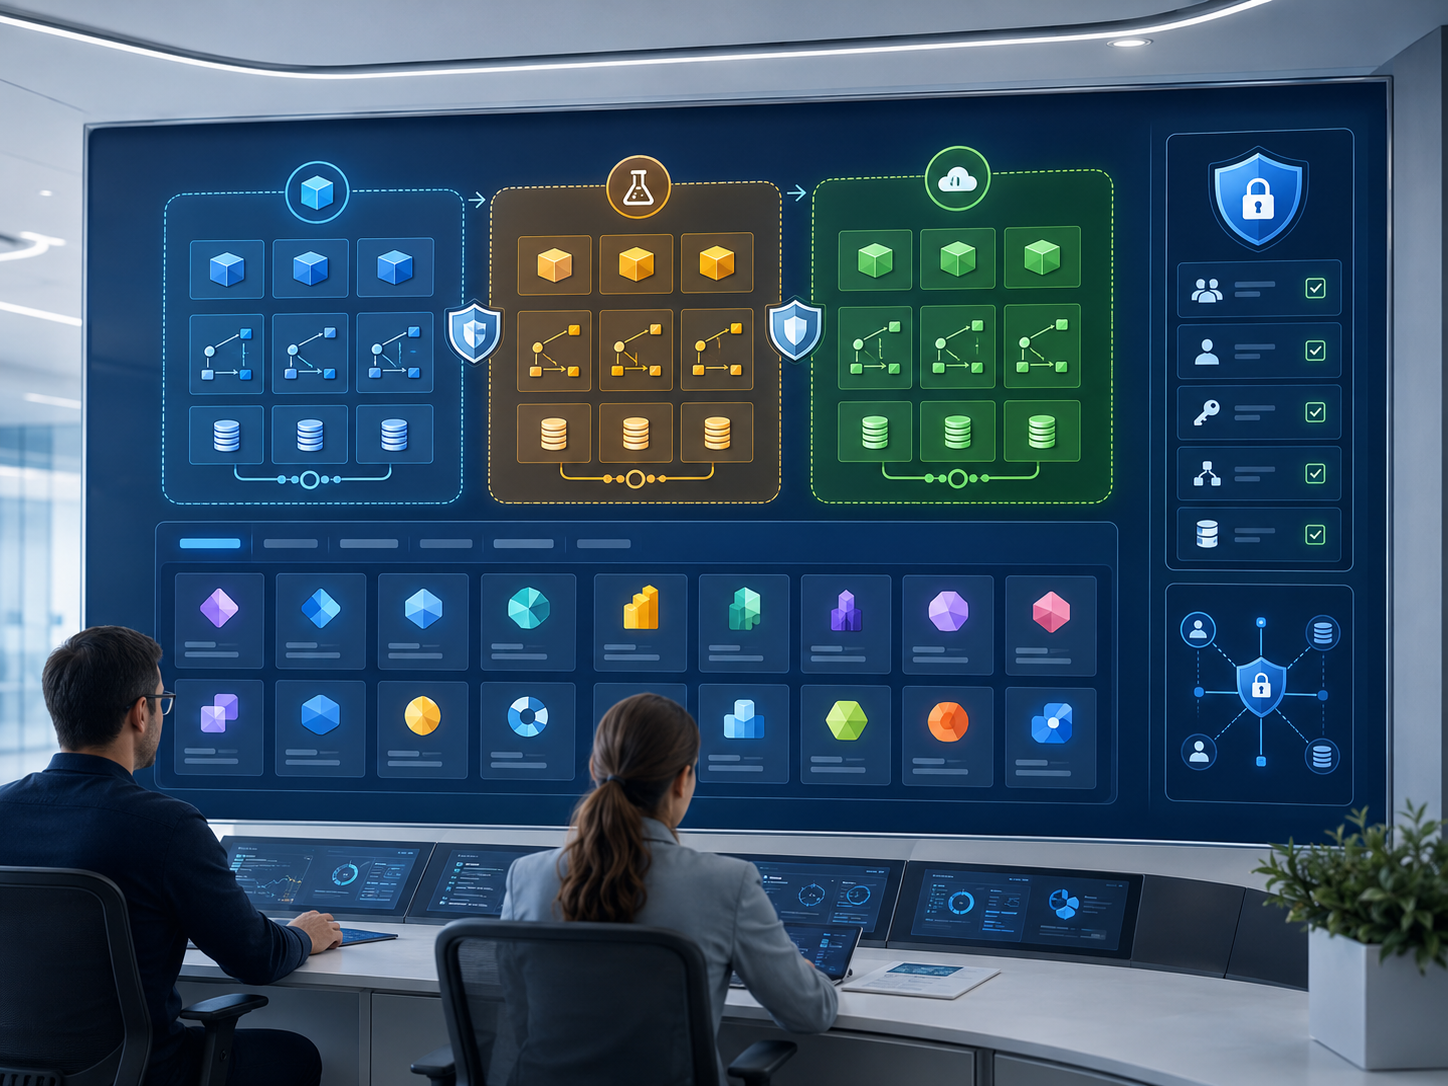
Los entornos separan aplicaciones, flujos, conexiones y datos según su propósito. Utilizar un único entorno para todo aumenta el riesgo de cambios accidentales y dificulta asignar controles diferentes.
Estructura inicial recomendada
- Desarrollo: espacio para construir y ajustar soluciones.
- Pruebas: ambiente controlado para validar funcionalidad, seguridad y experiencia.
- Producción: soluciones aprobadas y utilizadas por el negocio.
- Entornos específicos: cuando un área, país, proyecto o nivel de confidencialidad requiere aislamiento adicional.
No todas las empresas necesitan decenas de entornos. La estructura debe ser suficientemente clara para separar riesgos sin crear una administración innecesariamente compleja.
3. Políticas de datos y conectores
Power Platform dispone de políticas de datos, conocidas habitualmente como políticas DLP, que permiten clasificar conectores y controlar cuáles pueden utilizarse juntos. Por ejemplo, una empresa puede separar conectores empresariales como SharePoint, Dataverse y SQL Server de servicios de consumo que no están autorizados para recibir información corporativa.
Buenas prácticas
- Definir una lista de conectores aprobados por escenario.
- Bloquear conectores que la organización no necesita.
- Revisar nuevos conectores antes de permitir su uso general.
- Aplicar políticas más estrictas en producción o en entornos sensibles.
- Documentar excepciones, responsables y fecha de revisión.
Una política técnica funciona mejor cuando está acompañada por una explicación sencilla para los creadores. Si los usuarios entienden por qué un conector está restringido, es más probable que diseñen alternativas adecuadas.
4. Propiedad y continuidad
Las aplicaciones y flujos no deberían depender exclusivamente de una persona. Cada solución relevante necesita un responsable funcional, un propietario técnico alterno y un mecanismo de soporte.
Señales de riesgo
- El propietario ya no trabaja en la empresa.
- Todas las conexiones utilizan credenciales personales.
- Nadie sabe cómo modificar el flujo.
- La solución no tiene documentación ni historial de cambios.
- Un error se descubre únicamente cuando un usuario se queja.
Para reducir el riesgo, establezca revisiones de recursos huérfanos, copropietarios, convenciones de nombres y procedimientos de transferencia cuando una persona cambia de cargo o se retira.
5. Ciclo de vida y control de cambios
Una solución empresarial debe avanzar de desarrollo a pruebas y luego a producción. Editar directamente un flujo crítico en producción puede interrumpir procesos, alterar datos o dejar una automatización en un estado difícil de recuperar.
Ciclo de vida mínimo
- Registrar la necesidad y el propietario del proceso.
- Diseñar la solución y clasificar su nivel de riesgo.
- Construir en desarrollo mediante soluciones de Power Platform.
- Probar casos normales, excepciones, permisos y rendimiento.
- Obtener aprobación del área responsable.
- Desplegar a producción de manera controlada.
- Monitorear y documentar cambios posteriores.
- Retirar la solución cuando deje de ser necesaria.
Las soluciones, variables de entorno, referencias de conexión y canalizaciones ayudan a mover componentes de forma más ordenada. La configuración exacta depende de la arquitectura y el licenciamiento de cada organización.
6. Estándares de construcción
Los estándares reducen la dependencia del conocimiento individual. Deben ser cortos, prácticos y fáciles de verificar.
Estándares recomendados
- Nombres que identifiquen área, proceso, ambiente y propósito.
- Descripción funcional de la aplicación o flujo.
- Registro de propietario y soporte.
- Manejo de errores y notificaciones útiles.
- Variables de entorno para datos que cambian entre ambientes.
- Reutilización de componentes cuando sea conveniente.
- Accesibilidad y diseño coherente en las aplicaciones.
- Registro de cambios y versión publicada.
- Documentación de conexiones y dependencias.
Un estándar demasiado extenso puede ser ignorado. Es preferible comenzar con reglas indispensables y ampliarlas según la madurez de la plataforma.
7. Monitoreo, soporte y mejora continua
El gobierno no termina al publicar una aplicación. Los responsables deben revisar errores, uso, rendimiento, recursos sin actividad y soluciones que se vuelven críticas.
Indicadores útiles
- Aplicaciones y flujos activos por entorno.
- Recursos sin propietario vigente.
- Errores recurrentes y tiempo de resolución.
- Soluciones sin uso durante un periodo definido.
- Conectores de mayor riesgo.
- Usuarios activos y adopción por proceso.
- Automatizaciones críticas sin propietario alterno.
- Tiempo ahorrado o reducción de reprocesos.
Estas métricas permiten retirar recursos innecesarios, priorizar soporte y detectar procesos que requieren una arquitectura más robusta.
Cómo clasificar una solución según su riesgo
No todas las aplicaciones necesitan el mismo nivel de control. Un formulario interno para reservar una sala no tiene el mismo impacto que una aplicación que aprueba pagos o modifica información de clientes.
Riesgo bajo
Pocos usuarios, datos no sensibles, impacto limitado y fácil recuperación. Puede seguir un proceso simplificado.
Riesgo medio
Varios equipos dependen de la solución, utiliza información interna y requiere soporte definido. Debe contar con pruebas, documentación y propietario alterno.
Riesgo alto
Interviene en procesos financieros, legales, operativos o de datos sensibles. Requiere separación de ambientes, validación formal, monitoreo, continuidad y controles de acceso más rigurosos.
Clasificar el riesgo evita aplicar burocracia excesiva a soluciones pequeñas y controles insuficientes a procesos críticos.
Modelo de roles recomendado
Patrocinador ejecutivo
Define objetivos, elimina bloqueos y asegura que el gobierno responda a necesidades de negocio.
Administración de la plataforma
Gestiona entornos, políticas, capacidad, monitoreo y configuración técnica.
Seguridad y cumplimiento
Evalúa conectores, datos sensibles, accesos y requisitos internos.
Propietario del proceso
Define reglas funcionales, valida cambios y responde por el resultado empresarial.
Creadores
Construyen soluciones dentro de los estándares y participan en capacitación y revisión.
Soporte
Atiende incidentes, conserva documentación y coordina escalamiento.
En organizaciones pequeñas, una persona puede asumir varios roles, pero las responsabilidades deben seguir siendo visibles.
Plan de implementación en 90 días
Días 1 a 30: obtener visibilidad
Realice el inventario, identifique recursos críticos, revise propietarios y documente los principales riesgos. Defina quién tomará decisiones sobre la plataforma.
Días 31 a 60: establecer controles mínimos
Diseñe la estrategia de entornos, aplique políticas de conectores, cree estándares de nombres y defina el proceso para publicar soluciones críticas.
Días 61 a 90: operar y mejorar
Implemente monitoreo, gestione recursos huérfanos, capacite creadores y publique un catálogo sencillo de reglas, plantillas y canales de soporte.
El resultado no tiene que ser un modelo perfecto. Debe ser un sistema operativo que la organización pueda sostener.
Errores que debilitan el gobierno
Confundir gobierno con prohibición
Bloquear toda creación lleva a que las áreas busquen herramientas fuera del control corporativo. El mejor gobierno ofrece caminos seguros y rápidos para construir.
Crear demasiados ambientes sin responsables
La separación es útil, pero cada entorno genera administración. Debe existir una razón, un propietario y reglas de permanencia.
Tratar todas las soluciones de la misma forma
Los controles deben ser proporcionales al riesgo. Esto mantiene agilidad sin sacrificar seguridad.
Esperar a que ocurra un incidente
La salida de un empleado o una falla crítica no debería ser el primer inventario de la plataforma.
Conclusión: escalar con reglas claras
Power Platform puede acercar la innovación a las áreas que mejor conocen los procesos. Para que esa capacidad crezca de manera sostenible, la organización necesita inventario, entornos, políticas de datos, continuidad, estándares y monitoreo.
El gobierno de Power Platform no busca reducir la velocidad. Busca que las soluciones exitosas puedan pasar de una idea individual a una capacidad empresarial segura y mantenible.
SECONTEC acompaña a las organizaciones en el diagnóstico, diseño e implementación de modelos de gobierno para Power Apps y Power Automate. Podemos ayudarle a identificar riesgos, ordenar entornos, definir políticas y construir una ruta de adopción acorde con la madurez de su empresa.
Solicite una consultoría
En Secontec ayudamos a las organizaciones a convertir la tecnología en resultados reales para el negocio.
¿Tienes dudas? Esto te puede interesar:
¿Qué es el gobierno de Power Platform?
Es el conjunto de roles, políticas, procesos y controles utilizados para administrar aplicaciones, flujos, agentes, conexiones, datos y entornos de Power Platform durante todo su ciclo de vida.
¿Las políticas DLP bloquean todas las fugas de información?
No. Ayudan a controlar el uso y la combinación de conectores, pero forman parte de una estrategia más amplia que incluye permisos, identidad, clasificación de datos, capacitación y monitoreo.
¿Cuántos entornos necesita una empresa?
Depende del tamaño, los riesgos y los procesos. Como base, las soluciones críticas deberían separar desarrollo, pruebas y producción. Crear ambientes adicionales solo tiene sentido cuando existe una necesidad y un responsable claros.
¿Qué se debe hacer con un flujo cuyo propietario salió de la empresa?
Debe identificarse su importancia, asignarse un nuevo propietario, revisar conexiones y credenciales, probar su funcionamiento y documentar el proceso. Las revisiones periódicas de recursos huérfanos previenen interrupciones.
¿El CoE Starter Kit sigue siendo necesario en 2026?
Microsoft informó que el kit ya no recibe mantenimiento activo y que sus capacidades principales se integraron al Power Platform admin center. Las implementaciones existentes pueden seguir utilizándolo, pero una estrategia nueva debería evaluar primero las funciones nativas actuales.